



Wenn ein Ladenetzwerk wächst, wird die Lücke zwischen „Wir geben allen Admin-Rechte und klären das später“ und „Wir bauen eine saubere Zugriffsstruktur auf“ immer schwerer zu schließen. Ein Team aus drei Personen teilt sich ohne weiteres Nachdenken eine Handvoll Rollen. Bei einigen hundert Ladepunkten, mehreren Partnern und einem Wartungsdienstleister führt derselbe Ansatz dazu, dass die Finanzansprechperson eines Partners Daten des gesamten Betreibers einsehen kann und ein Servicetechniker Backoffice-Zugriff auf Ladepunkte hat, die er nie anfassen wird. Das Netzwerk ist gezielt gewachsen. Das Zugriffsmodell hat nicht Schritt gehalten.
Diese Herausforderung ist nicht ungewöhnlich. Wächst die Organisation rund um ein Netzwerk, steigt auch die Zahl der Personen, die Backoffice-Zugriff benötigen, und ihre Positionen unterscheiden sich deutlich. Eine Betriebsleitung braucht eine andere Sicht als ein Abrechnungsanalyst. Ein Partner, der seine eigenen Standorte verwaltet, sollte die Umsatzdaten eines anderen Partners nicht sehen. Ein Servicetechniker bei einem Installationsauftrag braucht Zugriff auf bestimmte Ladepunkte, nicht auf die gesamte Plattform.
Das Backoffice von AMPECO enthält ein vollständiges Rollen- und Berechtigungssystem, das genau für diese Situation entwickelt wurde: sechs Rollentypen mit jeweils mehreren Ebenen, eigene Rollen für Positionen, die der Standardsatz nicht abdeckt, und eigene Zugriffsoptionen für externe Partner sowie Installations- und Wartungsunternehmen. Dieser Beitrag zeigt, wie das System aufgebaut ist, was jede Ebene leistet und was sich in der Praxis ändert, wenn der Zugriff präzise konfiguriert ist.
Was rollenbasierter Zugriff CPOs bietet: eine Struktur für alle Beteiligten
Die Kernfunktion ist einfach beschrieben, in der Praxis aber wirkungsvoll: Ladestationsbetreiber (CPOs) können ihre tatsächliche Organisationsstruktur in der AMPECO-Plattform abbilden und jeder Person darin einen Zugriff geben, der zu ihrer Position passt, statt nur grob in die Nähe zu kommen.
Das Rollensystem von AMPECO orientiert sich daran, wie Ladenetzwerke tatsächlich arbeiten. Betreiber verwalten mehrere Partner. Partner verwalten ihre eigenen Standorte und Nutzer. Externe Unternehmen übernehmen Installation und Wartung. Jede Ebene dieser Struktur erhält in der Plattform einen eigenen Rollentyp, dessen Zugriff auf ihre Position zugeschnitten ist.
Innerhalb jedes Rollentyps stehen benannte Rollen für unterschiedliche Verantwortungsebenen. Wer Ladevorgangs- und Analysedaten einsehen muss, erhält die Rolle Data analyst. Wer Partner und deren Admin-Konten verwaltet, erhält die Rolle Org admin. Ein Techniker, der sich um die Wartung von Ladepunkten kümmert, erhält die Rolle Operations & maintenance. Die Rolle passt zur Aufgabe, und damit passt auch der Zugriff zur Aufgabe.
Deckt keine bestehende Rolle eine Position genau ab, schließen eigene Rollen die Lücke. Ein Betreiber, der eine Rolle für ein reines Abrechnungsteam oder für einen Support-Bereich anlegt, der Ladepunkte sehen, aber nicht konfigurieren soll, beginnt mit einer Basisrolle, die einen Standardsatz an Berechtigungen vorbelegt, und passt diesen dann an.
Die zugrunde liegende Hierarchie sorgt automatisch für Sicherheit. Ein Admin auf jeder Ebene kann Nutzer auf gleicher oder niedrigerer Ebene verwalten, aber nicht darüber. Diese Regel gilt auch für eigene Rollen, sodass niemand Berechtigungen zur Verwaltung von Admin-Konten nutzen kann, um einem Kollegen mehr Rechte zu geben, als er selbst hat.
Das System ist speziell für Ladenetzwerke entwickelt: Betreiber, Partner, Unterbetreiber und Servicetechniker sind vollwertige Rollen und keine Kategorien, die aus einem allgemeinen Zugriffsframework übernommen wurden.
So funktioniert es: Systemrollen, eigene Rollen und Zugriff für externe Teams
Systemrollen: sechs Typen, sofort nutzbar
Das Backoffice enthält sechs Rollentypen, die jeweils eine eigene Gruppe von Beteiligten in einem Ladenetzwerk abbilden.
| Rollentyp | Geltungsbereich |
|---|---|
| Global | Zugriff auf alle Betreiber in einem Multi-Betreiber-Setup |
| Operator | Beschränkt auf die Daten eines bestimmten Betreibers |
| Partner supervisor | Für Unterbetreiber, die ihr eigenes Netzwerksegment verwalten |
| Partner | Für Partnerorganisationen, die ihre eigenen Ladepunkte, Nutzer und Umsätze verwalten |
| Partner site manager | Für Partner, die eine festgelegte Gruppe von Standorten verwalten |
| Installation & maintenance | Für externe Unternehmen, die Installation und Wartung vor Ort übernehmen |
Innerhalb jedes Typs stehen Rollen für bestimmte Verantwortungsebenen. Für Global- und Operator-Teams gibt es folgende Rollen:
- Org admin: Voller Zugriff auf alle Menüs und Aktionen
- Admin: Voller Zugriff, ausgenommen die Verwaltung von Admin-Konten
- Admin (no users): Voller Zugriff, ausgenommen die Verwaltung von Admin-Konten und das CRM
- Operations & maintenance: Ladepunkte, Ladevorgänge, Standorte und Hardwarekonfiguration
- Call centre specialist: Ladepunkte, Standorte, Ladevorgänge und CRM
- Data analyst: Nur Aktivitäten und Analysen
Die Typen Global und Operator verwenden dieselben Rollennamen. Ihr Geltungsbereich unterscheidet sich: Global-Rollen umfassen alle Betreiber in einem Multi-Betreiber-Setup, Operator-Rollen sind auf die Daten eines einzelnen Betreibers beschränkt.
Die Rolle Operations & maintenance umfasst den Zugriff auf Ressourcen der Hardwarekonfiguration: Firmware-Versionen, Ladepunktmodelle, Ladepunkthersteller und Fehlercodes der Hersteller. Wartungsmitarbeiter können diese direkt einsehen, anlegen und aktualisieren, ohne für routinemäßige Hardwareaufgaben Org-admin-Zugriff zu benötigen.
Eigene Rollen: wenn der Standardsatz nicht passt
Wo keine Systemrolle genau zu einer Position passt, können Betreiber mit eigenen Rollen eine passende erstellen. Ausgangspunkt ist ein Auswahlfeld Base role, das den Standardsatz an Berechtigungen für eine bestimmte Rollenkategorie vorbelegt (Operator, Support, Finance und weitere). Der Admin fügt dann einzelne Berechtigungen hinzu oder entfernt sie, bevor er speichert.
Eine kontextabhängige Filterung hält die Konfiguration übersichtlich. Beim Anlegen einer eigenen Rolle werden die verfügbaren Berechtigungssätze nach dem gewählten Role Type gefiltert. Wer „Partner“ auswählt, blendet Berechtigungen auf Betreiberebene aus, die in diesem Kontext keine Rolle spielen. Das verringert das Risiko, versehentlich Zugriffe zu vergeben, die nicht zu dieser Rolle gehören.
Eigene Rollen übernehmen neue Berechtigungen außerdem automatisch. Wenn AMPECO neue Funktionen veröffentlicht und der Plattform neue Berechtigungssätze hinzufügt, erhält jede eigene Rolle, die mit der entsprechenden Basisrolle verknüpft ist, diese Berechtigungen automatisch. Nach einem Produkt-Release ist keine manuelle Prüfung jeder einzelnen eigenen Rolle nötig.
Das Berechtigungsmodell selbst arbeitet auf der Ebene einzelner Aktionen je Ressource. Jede Ressource im Backoffice (Ladepunkte, Ladevorgänge, Tarife, Standorte und weitere) kann auf Aktionsebene vergeben oder entzogen werden: View, View any, Create, Update, Delete, Export, Import, Generate. Ein Beispiel: Das Zurücksetzen eines Ladepunkts (Soft- und Hard-Reset) ist eine eigenständige Berechtigung, getrennt von anderen Wartungsaufgaben. Ein Betreiber kann einer Rolle Reset-Rechte geben, ohne vollen Wartungszugriff zu vergeben.
Partner- und I&M-Zugriff: externe Beteiligte im Backoffice
Partner erhalten einen eigenen Admin-Zugriff, beschränkt auf ihre Daten. Der Rollentyp Partner hat drei Ebenen:
- Org admin: Kann Partner-Admin-Konten anlegen, die Unternehmensdaten bearbeiten sowie Nutzer und Ladepunkte dieses Partners verwalten
- Admin: Zugriff auf Ladepunkte, Ladevorgänge und Umsatzdaten des Partners, keine Verwaltung von Admin-Konten
- Data analyst: Nur Lesezugriff auf Aktivitäten und Analysen
Der Hauptbetreiber kann steuern, welche Funktionen Partner nutzen dürfen. Ob Partner selbst neue Nutzer anlegen oder Guthaben auf bestehende Nutzerkonten buchen können, wird auf Betreiberebene festgelegt.
Unterbetreiber, abgebildet durch den Typ Partner supervisor, stehen eine Ebene über den regulären Partnern. Das deckt CPOs ab, die zwischengeschaltete Betreiber verwalten, die ihrerseits Gruppen von Partnern betreuen. Jede Ebene erhält dabei den Zugriff, der zu ihrer Position in der Netzwerkstruktur passt.
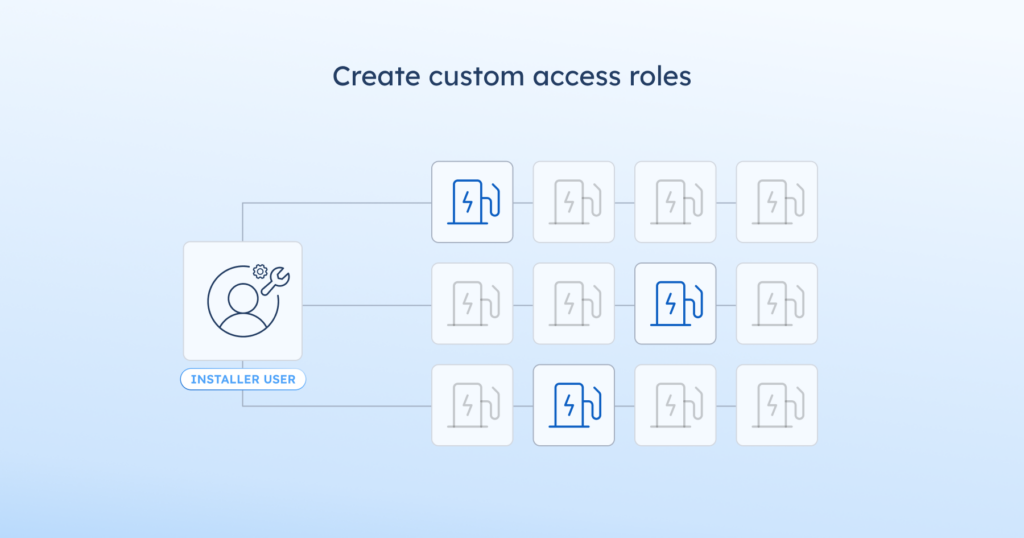
Installations- und Wartungsunternehmen (I&M) erhalten zwei unterschiedliche Rollen. Der Org admin auf I&M-Ebene verwaltet das Unternehmensprofil, die internen Admin-Nutzer (sowohl Org admins als auch Installers) und alle Aufträge, mit Zugriff auf jeden Ladepunkt, der mit dem Unternehmen oder seinen Aufträgen verknüpft ist. Die Rolle Installer ist strikt auftragsbezogen: Ein Techniker sieht nur die Ladepunkte, die ausdrücklich mit den ihm zugewiesenen Aufträgen verknüpft sind. Ladepunkte außerhalb dieser Zuweisungen sind nicht sichtbar.
Die Rolle Installer gilt auch für die mobile Installer App, mit der Servicetechniker Ladepunkte vor Ort einrichten und konfigurieren. Das Zugriffsmodell ist dasselbe, ob ein Techniker über die App arbeitet oder sich direkt im Backoffice anmeldet.
Was sich ändert, wenn der Zugriff so konfiguriert ist
Wenn Rollen den tatsächlichen Positionen in der Organisation entsprechen, hören mehrere Dinge auf, Probleme zu sein, die manuelle Aufmerksamkeit erfordern.
Niemand erhält mehr Zugriff, als seine Aufgabe erfordert. Mit sechs Rollentypen und eigenen Rollen für die Lücken gibt es keinen Grund mehr, auf „Admin-Rechte vergeben und später nachbessern“ auszuweichen. Der Data analyst, der Berichte zu Ladevorgängen braucht, bekommt genau das. Berichtsplanung, Vorlagenerstellung und Export sind getrennte Berechtigungen: Eine Rolle kann den Versand von Berichten abdecken, ohne die betrieblichen Einstellungen zu berühren, aus denen die zugrunde liegenden Daten entstehen. Der Partner site manager, der für eine Gruppe von Standorten zuständig ist, sieht keine Abrechnungsdaten des übrigen Netzwerks.
Externe Teams arbeiten in ihrer eigenen, begrenzten Sicht. Partner verwalten ihre Nutzer, Ladepunkte und Umsatzdaten, ohne die Daten anderer Partner zu berühren. I&M-Dienstleister greifen nur auf die Ladepunkte zu, die mit ihren zugewiesenen Aufträgen verknüpft sind; der Rest des Netzwerks ist für sie nicht sichtbar. Wächst das Team rund um das Netzwerk, wächst die Angriffsfläche des Zugriffs nicht mit.
Die hierarchische Struktur verhindert eine Rechteausweitung automatisch. Ein Admin der Ebene 2 kann Konten auf Ebene 2 und Ebene 3 verwalten, aber nicht auf Ebene 0 oder Ebene 1. Eigene Rollen übernehmen diese Einschränkung von ihrer Basisrolle, sodass der Schutz unabhängig davon gilt, wie die Rolle ursprünglich konfiguriert wurde. Kein Admin kann seine Berechtigungen zur Kontoverwaltung nutzen, um einem Kollegen mehr Rechte zu geben, als er selbst hat.
Eigene Rollen bleiben aktuell, während sich die Plattform weiterentwickelt. Wenn AMPECO neue Funktionen veröffentlicht, erhalten Rollen, die mit einer entsprechenden Basisrolle verknüpft sind, die neuen Berechtigungen automatisch. Das Zugriffsmodell fällt mit der Zeit nicht hinter das Produkt zurück, und niemand muss Rollen nach jedem Release prüfen und anpassen.
Wartungsmitarbeiter erhalten, was sie für die tägliche Hardwarearbeit brauchen, ohne erweiterte Rechte zu benötigen. Die Rolle Operations & maintenance umfasst Firmware-Versionen, Ladepunktmodelle, Herstellerdaten der Ladepunkte und Fehlercodes und gibt Wartungsteams direkten Zugriff auf das, was sie für Routineaufgaben brauchen.
Spezialisierte Funktionen werden genauso eingegrenzt. Ein Roaming-Koordinator kann bilaterale Vereinbarungen und Hub-Anbindungen verwalten, ohne Einblick in die Ladepunktkonfiguration oder die Abrechnung der Partner zu haben. Ein Team, das dynamisches Lastmanagement (DLM) betreibt, erhält Zugriff auf Flexibilitäts- und Lasteinstellungen ohne weitergehenden Plattformzugriff. Für keines von beiden ist eine von Grund auf neu erstellte eigene Rolle nötig: Die Berechtigungsgruppen für Roaming und DLM gehören zum Standardsatz an Berechtigungen und stehen beim Erstellen jeder Rolle zur Verfügung.
Der richtige Zugriff für jede Person in Ihrem Netzwerk
Ein schnell gewachsenes Ladenetzwerk hat oft ein Zugriffsmodell, das nicht mitgewachsen ist. Mitarbeiter haben Rollen, die ungefähr passen. Partner haben Zugriffe, die einigermaßen angemessen sind. Dienstleister sehen etwas mehr, als ihre Arbeit tatsächlich erfordert.
Das Rollen- und Berechtigungssystem von AMPECO ist darauf ausgelegt, genau diese Lücke zu schließen. Sechs Rollentypen decken die wichtigsten Organisationskategorien ab. Mehrere benannte Rollen je Typ entsprechen bestimmten Verantwortlichkeiten. Eigene Rollen decken Positionen ab, für die der Standardsatz nicht passt, und bleiben automatisch aktuell, während sich die Plattform weiterentwickelt. Eigene Zugriffstypen für Partner, Unterbetreiber und I&M-Unternehmen holen externe Beteiligte zu genau den richtigen Bedingungen ins Backoffice.
Das Rollen- und Berechtigungssystem von AMPECO ist fester Bestandteil der Plattform. Wenn Sie sehen möchten, wie es sich auf Ihre Teamstruktur abbilden lässt, einschließlich Partnern, Unterbetreibern und aller Installations- oder Wartungsunternehmen, mit denen Sie zusammenarbeiten, buchen Sie eine Demo mit unserem Team.
Termin mit unseren EV-Ladeexperten buchen
Vereinbaren Sie ein Beratungsgespräch mit unseren Experten für EV-Laden. Wir zeigen Ihnen, wie sich das Rollen- und Berechtigungssystem von AMPECO auf Ihre Teamstruktur abbilden lässt.