



À mesure qu’un réseau de recharge grandit, l’écart entre « donnons-leur les droits Admin et on verra plus tard » et « construisons une vraie structure d’accès » devient de plus en plus difficile à combler. Une équipe de trois personnes se partage quelques rôles sans y réfléchir. Avec quelques centaines de bornes de recharge, plusieurs partenaires et un prestataire de maintenance, la même approche signifie qu’un contact financier chez un partenaire peut voir les données de tout l’opérateur, et qu’un technicien terrain a accès dans le back-office à des bornes qu’il ne touchera jamais. Le réseau a grandi de façon maîtrisée. Le modèle d’accès n’a pas suivi.
Ce défi n’a rien d’inhabituel. À mesure que l’organisation autour d’un réseau s’étend, le nombre de personnes qui ont besoin d’accéder au back-office augmente, et leurs fonctions varient fortement. Un responsable des opérations a besoin d’une autre vue qu’un analyste de facturation. Un partenaire qui gère ses propres sites ne doit pas voir les données de chiffre d’affaires d’un autre partenaire. Un technicien terrain en mission d’installation a besoin d’accéder à des bornes précises, pas à toute la plateforme.
Le back-office d’AMPECO comprend un système complet de rôles et de permissions conçu précisément pour cette situation : six types de rôles avec plusieurs niveaux chacun, la création de rôles personnalisés pour les fonctions que l’ensemble standard ne couvre pas, et des options d’accès dédiées aux partenaires externes ainsi qu’aux entreprises d’installation et de maintenance. Cet article présente la structure du système, le rôle de chaque niveau et ce qui change concrètement lorsque les accès sont configurés avec précision.
Accès par rôles pour les CPO : une structure, tous les acteurs
La fonction centrale est simple à énoncer mais importante en pratique : les opérateurs de bornes de recharge (CPO) peuvent reproduire leur organisation réelle dans la plateforme AMPECO et donner à chaque personne un accès adapté à sa fonction, et non une approximation grossière.
Le système de rôles d’AMPECO repose sur le fonctionnement réel des réseaux de recharge. Les opérateurs gèrent plusieurs partenaires. Les partenaires gèrent leurs propres sites et utilisateurs. Des entreprises externes assurent l’installation et la maintenance. Chaque niveau de cette structure dispose de son propre type de rôle dans la plateforme, avec un accès limité à sa position.
Au sein de chaque type, des rôles nommés correspondent à différents niveaux de responsabilité. Une personne qui doit consulter les données de sessions et d’analyse reçoit le rôle Data analyst. Une personne qui gère les partenaires et leurs comptes administrateurs reçoit le rôle Org admin. Un technicien chargé de la maintenance des bornes reçoit le rôle Operations & maintenance. Le rôle correspond au poste, et l’accès aussi.
Lorsqu’aucun rôle existant ne correspond précisément à une fonction, les rôles personnalisés comblent l’écart. Un opérateur qui crée un rôle pour une équipe dédiée à la facturation, ou pour un support qui doit voir les bornes sans pouvoir les configurer, part d’un rôle de base qui préremplit un ensemble standard de permissions, puis l’ajuste.
La hiérarchie sous-jacente garantit automatiquement la sécurité. Un administrateur, quel que soit son niveau, peut gérer les utilisateurs de niveau égal ou inférieur, mais pas supérieur. Cette règle s’applique aussi aux rôles personnalisés : personne ne peut utiliser des permissions de gestion des comptes administrateurs pour donner à un collègue plus de droits qu’il n’en a lui-même.
Le système est conçu spécifiquement pour les réseaux de recharge : opérateur, partenaire, sous-opérateur et technicien terrain sont des rôles à part entière, et non des catégories adaptées d’un cadre d’accès générique.
Fonctionnement : rôles système, rôles personnalisés et accès des équipes externes
Rôles système : six types prêts à l’emploi
Le back-office comprend six types de rôles, chacun représentant une catégorie distincte d’acteurs d’un réseau de recharge.
| Type de rôle | Périmètre |
|---|---|
| Global | Accès à tous les opérateurs d’une configuration multi-opérateurs |
| Operator | Limité aux données d’un opérateur donné |
| Partner supervisor | Pour les sous-opérateurs qui gèrent leur propre segment de réseau |
| Partner | Pour les organisations partenaires qui gèrent leurs propres bornes, utilisateurs et revenus |
| Partner site manager | Pour les partenaires qui gèrent un sous-ensemble défini de sites |
| Installation & maintenance | Pour les entreprises externes chargées de l’installation et de la maintenance sur le terrain |
Au sein de chaque type, les rôles correspondent à des niveaux de responsabilité précis. Pour les équipes Global et Operator, les rôles sont les suivants :
- Org admin : accès complet à tous les menus et actions
- Admin : accès complet, sauf la gestion des comptes administrateurs
- Admin (no users) : accès complet, sauf la gestion des comptes administrateurs et le CRM
- Operations & maintenance : bornes de recharge, sessions, emplacements et configuration matérielle
- Call centre specialist : bornes de recharge, emplacements, sessions et CRM
- Data analyst : activité et analyses uniquement
Les types Global et Operator utilisent les mêmes noms de rôles. Leur périmètre diffère : les rôles Global couvrent tous les opérateurs d’une configuration multi-opérateurs, tandis que les rôles Operator sont limités aux données d’un seul opérateur.
Le rôle Operations & maintenance donne accès aux ressources de configuration matérielle : versions de firmware, modèles de bornes, fabricants de bornes et codes d’erreur des fabricants. Les équipes de maintenance peuvent les consulter, les créer et les mettre à jour directement, sans avoir besoin d’un accès Org admin pour les tâches matérielles courantes.
Rôles personnalisés : au-delà du standard
Lorsqu’aucun rôle système ne correspond précisément à une fonction, les rôles personnalisés permettent aux opérateurs d’en créer un. Le point de départ est une liste déroulante Base role qui préremplit l’ensemble standard de permissions d’une catégorie de rôle donnée (Operator, Support, Finance, etc.). L’administrateur ajoute ou retire ensuite des permissions précises avant d’enregistrer.
Un filtrage contextuel garde la configuration claire. Lors de la création d’un rôle personnalisé, les ensembles de permissions disponibles sont filtrés selon le Role Type sélectionné. Sélectionner « Partner » retire les permissions de niveau opérateur qui n’ont pas lieu d’être dans ce contexte, ce qui réduit le risque d’attribuer par erreur un accès qui ne correspond pas à ce rôle.
Les rôles personnalisés héritent aussi automatiquement des nouvelles permissions. Lorsqu’AMPECO publie de nouvelles fonctionnalités et ajoute de nouveaux ensembles de permissions à la plateforme, chaque rôle personnalisé lié au rôle de base concerné les reçoit automatiquement. Aucun audit manuel de chaque rôle personnalisé n’est nécessaire après une nouvelle version du produit.
Le modèle de permissions fonctionne au niveau de chaque action par ressource. Chaque ressource du back-office (bornes de recharge, sessions, tarifs, emplacements, etc.) peut être accordée ou retirée action par action : View, View any, Create, Update, Delete, Export, Import, Generate. Par exemple, la réinitialisation d’une borne (soft reset et hard reset) est une permission à part, distincte des autres tâches de maintenance. Un opérateur peut accorder le droit de réinitialisation à un rôle sans lui attribuer un accès complet à la maintenance.
Accès partenaires et I&M : les acteurs externes dans votre back-office
Les partenaires disposent de leur propre accès administrateur, limité à leurs données. Le type de rôle Partner comporte trois niveaux :
- Org admin : peut créer des comptes administrateurs partenaires, modifier les informations de l’entreprise et gérer les utilisateurs et les bornes de ce partenaire
- Admin : accès aux bornes, aux sessions et aux données de revenus du partenaire, sans gestion des comptes administrateurs
- Data analyst : consultation seule de l’activité et des analyses
L’opérateur principal peut contrôler les fonctionnalités accessibles aux partenaires. La possibilité pour les partenaires de créer eux-mêmes de nouveaux utilisateurs, ou de créditer le solde de comptes utilisateurs existants, se règle au niveau de l’opérateur.
Les sous-opérateurs, représentés par le type Partner supervisor, se situent un niveau au-dessus des partenaires standard. Cela couvre les CPO qui gèrent des opérateurs intermédiaires, lesquels gèrent à leur tour des groupes de partenaires, chaque niveau recevant l’accès adapté à sa position dans la structure du réseau.
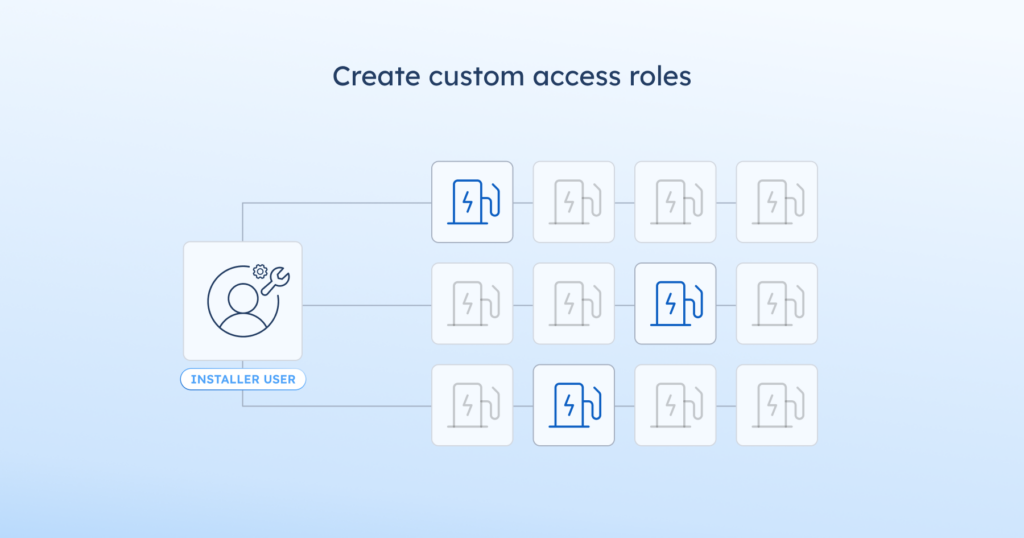
Les entreprises d’installation et de maintenance (I&M) disposent de deux rôles distincts. L’Org admin au niveau I&M gère le profil de l’entreprise, ses utilisateurs administrateurs internes (Org admins et Installers) et toutes les interventions, avec accès à toute borne liée à l’entreprise ou à ses interventions. Le rôle Installer est strictement lié aux interventions : un technicien ne voit que les bornes explicitement liées aux interventions qui lui sont assignées. Les bornes en dehors de ces affectations ne sont pas visibles.
Le rôle Installer s’applique aussi à l’application mobile Installer App, utilisée par les techniciens terrain pour l’installation et la configuration sur site. Le modèle d’accès reste le même, que le technicien travaille dans l’application ou se connecte directement au back-office.
Ce qui change quand les accès sont configurés ainsi
Lorsque les rôles correspondent aux fonctions réelles de l’organisation, plusieurs points cessent d’être des problèmes qui demandent une attention manuelle.
Personne ne dispose de plus d’accès que son poste ne l’exige. Avec six types de rôles et des rôles personnalisés pour combler les manques, plus aucune raison de se rabattre sur « donnons-leur les droits Admin et on verra plus tard ». Le Data analyst qui a besoin de rapports de sessions obtient exactement cela. La planification des rapports, la création de modèles et l’export sont des permissions distinctes : un rôle peut couvrir l’envoi des rapports sans toucher aux paramètres opérationnels qui produisent les données sous-jacentes. Le Partner site manager responsable d’un groupe d’emplacements n’a aucune visibilité sur les données de facturation du reste du réseau.
Les équipes externes travaillent dans leur propre périmètre. Les partenaires gèrent leurs utilisateurs, leurs bornes et leurs données de revenus sans toucher aux données des autres partenaires. Les prestataires I&M n’accèdent qu’aux bornes liées aux interventions qui leur sont assignées ; le reste du réseau leur reste invisible. À mesure que l’équipe autour du réseau grandit, la surface d’accès ne grandit pas avec elle.
La structure hiérarchique empêche automatiquement toute élévation de privilèges. Un administrateur de niveau 2 peut gérer les comptes de niveau 2 et de niveau 3, mais pas ceux de niveau 0 ou de niveau 1. Les rôles personnalisés héritent de cette contrainte de leur rôle de base, si bien que la protection s’applique quelle que soit la configuration initiale du rôle. Aucun administrateur ne peut utiliser ses permissions de gestion des comptes pour donner à un collègue plus de droits qu’il n’en a lui-même.
Les rôles personnalisés restent à jour à mesure que la plateforme évolue. Lorsqu’AMPECO publie de nouvelles fonctionnalités, les rôles liés au rôle de base concerné reçoivent automatiquement les nouvelles permissions. Le modèle d’accès ne prend pas de retard sur le produit au fil du temps, et personne n’a besoin d’auditer et de mettre à jour les rôles après chaque version.
Les équipes de maintenance obtiennent ce dont elles ont besoin pour le travail matériel quotidien, sans privilèges élevés. Le rôle Operations & maintenance couvre les versions de firmware, les modèles de bornes, les données des fabricants de bornes et les codes d’erreur, ce qui donne aux équipes de maintenance un accès direct à ce dont elles ont besoin pour les tâches courantes.
Les fonctions spécialisées bénéficient du même cloisonnement. Un coordinateur de l’itinérance peut gérer les accords bilatéraux et les connexions aux hubs sans visibilité sur la configuration des bornes ni sur la facturation des partenaires. Une équipe chargée de la gestion dynamique de la charge (GDC) accède aux paramètres de flexibilité et de charge sans accès plus large à la plateforme. Aucun des deux n’exige un rôle personnalisé créé de zéro : les groupes de permissions pour l’itinérance et la GDC font partie de l’ensemble standard de permissions, disponible lors de la création de n’importe quel rôle.
Le bon accès pour chaque personne de votre réseau
Un réseau de recharge qui a grandi vite a souvent un modèle d’accès qui n’a pas suivi. Les collaborateurs ont des rôles à peu près adaptés. Les partenaires ont des accès plus ou moins appropriés. Les prestataires ont une visibilité qui va un peu au-delà de ce que leur travail exige réellement.
Le système de rôles et de permissions d’AMPECO est conçu pour combler précisément cet écart. Six types de rôles couvrent les principales catégories de l’organisation. Plusieurs rôles nommés au sein de chaque type correspondent à des responsabilités précises. Les rôles personnalisés couvrent les fonctions que l’ensemble standard ne prévoit pas et restent automatiquement à jour à mesure que la plateforme évolue. Des types d’accès dédiés aux partenaires, aux sous-opérateurs et aux entreprises I&M font entrer les acteurs externes dans le back-office exactement aux bonnes conditions.
Le système de rôles et de permissions d’AMPECO est intégré à la plateforme. Pour voir comment il s’adapte à la structure de votre équipe, y compris les partenaires, les sous-opérateurs et les entreprises d’installation ou de maintenance avec lesquelles vous travaillez, réservez une démo avec notre équipe.
Prenez RDV avec nos experts de la recharge des VE
Planifiez un échange avec nos experts de la recharge des véhicules électriques (VE). Nous vous montrerons comment le système de rôles et de permissions d’AMPECO s’adapte à la structure de votre équipe.