



Alle paar Monate macht eine neue Geschichte über Betrug beim Laden von Elektrofahrzeugen die Runde. Eine geklonte Karte. Ein gefälschter QR-Code-Aufkleber. Ein Fahrer, dem Energie berechnet wird, die er nie bezogen hat. Was in diesen Geschichten fast immer fehlt, ist der wichtigste Teil: was passiert, nachdem der Betrug beginnt, und warum er meist auf dieselbe Weise endet.
Denn das System hinter dem öffentlichen EV-Laden ist genau darauf ausgelegt, diese Art von Verhalten zu erkennen.
Der sichtbare Teil des Ladens, also das, was Sie antippen oder scannen, ist das älteste und schwächste Glied einer viel längeren Kette. Sobald Sie den Rest der Kette sehen, zeigt sich das Bezahlen an einer öffentlichen Ladestation als das, was es tatsächlich ist: ein System, das darauf ausgelegt ist, Betrug aufzudecken, nicht ihn zu begünstigen.
Was Sie beunruhigt, ist der sichtbare Teil
Wer an Zahlungsbetrug beim EV-Laden denkt, denkt an die Ladestation, das Kartenlesegerät und den QR-Code, der seitlich am Gerät klebt. Dieser Gedanke ist nachvollziehbar.
Eine kontaktlose Karte oder ein RFID-Chip beruht auf einer Technologie, die Jahrzehnte älter ist als das EV-Laden. Ein gedruckter QR-Code ist genau das, wonach er aussieht: ein gedruckter QR-Code. Keines von beiden wurde entwickelt, um unüberwindbar zu sein. Beide wurden entwickelt, um bequem zu sein.
Doch was Ihr Geld schützt, ist nicht der Teil, den Sie sehen.
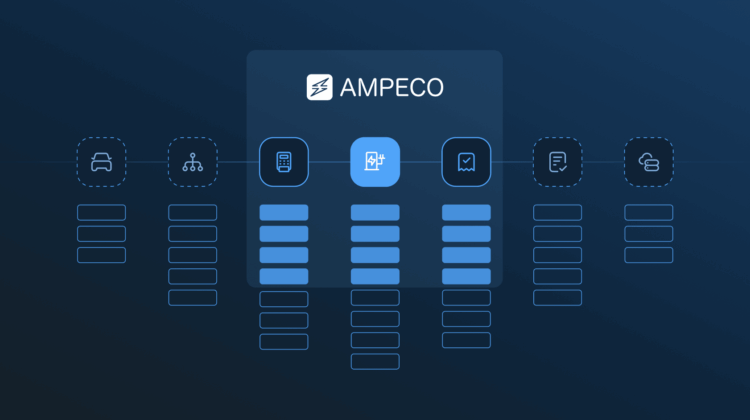
Dieser Schutz verteilt sich auf vier Ebenen, und nur die erste ist sichtbar. Sobald Sie dem Rest der Kette folgen, ändert sich das Bild vollständig.
Ebene eins: die Ladestation und der Aufkleber
Diese Ebene lieben die Schlagzeilen, denn hier können Menschen physisch eingreifen.
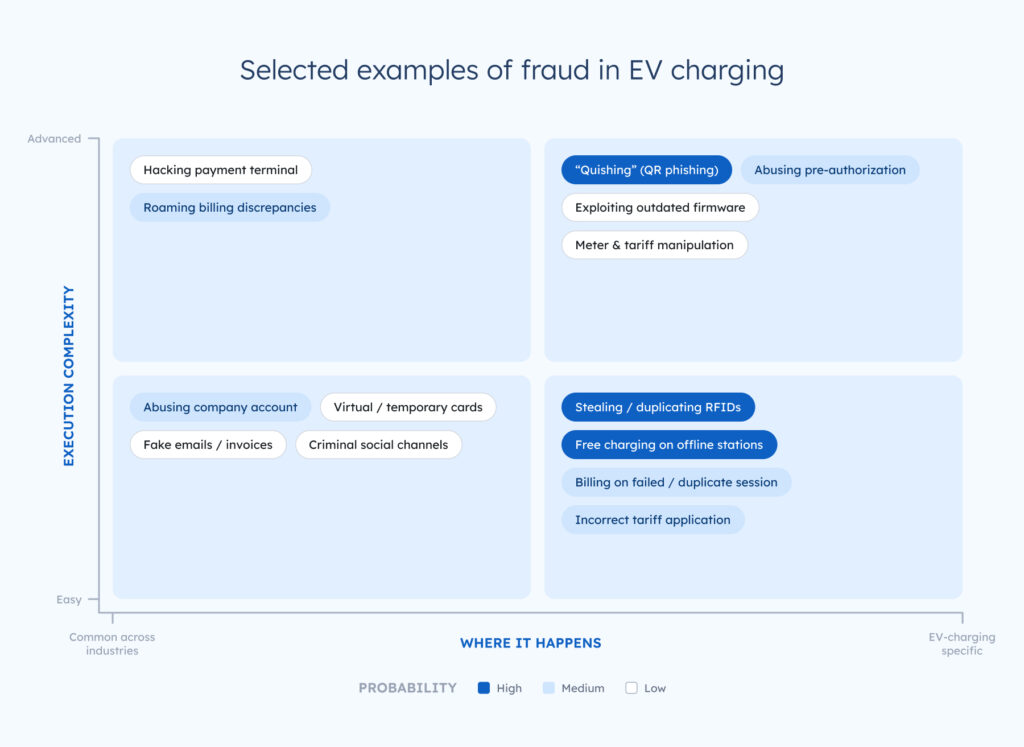
Der häufigste Trick ist heute der gefälschte QR-Code: ein Aufkleber, der über den echten Zahlungscode des Betreibers geklebt wird. Wer ihn scannt, landet auf einer überzeugend aussehenden, aber betrügerischen Zahlungsseite. Sicherheitsforscher nennen das „Quishing“ (Phishing per QR-Code), und es ist bereits an Ladestationen in mehreren Ländern aufgetaucht.
Doch Quishing ist kein Einbruch in das System. Die Ladestation wurde nicht gehackt. Ihre Karte wurde nicht geklont. Es ist ein altbekannter Trickbetrug in modernem Gewand, und es ist zugleich die am leichtesten zu verteidigende Ebene, denn die Abwehr besteht schlicht darin, genau hinzusehen.
Was Sie in 30 Sekunden tun können:
- Prüfen Sie, ob der QR-Code fester Bestandteil der Ladestation ist und kein Aufkleber, der sich an den Rändern löst oder über ein anderes Etikett geklebt wurde.
- Nutzen Sie nach Möglichkeit die offizielle App oder Website des Betreibers, statt einen Code zu scannen, den Sie nicht überprüfen können.
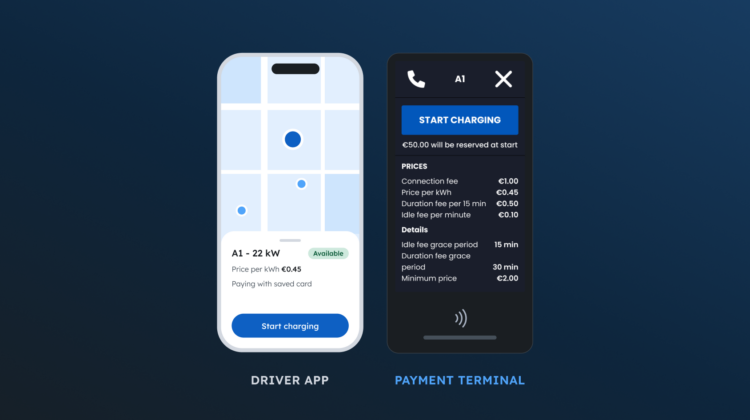
- Rechnen Sie zu Beginn des Ladevorgangs mit einer kleinen Vorautorisierung. Das ist in der Regel ein Zeichen dafür, dass das echte Zahlungssystem funktioniert.
- Wenn die Ladestation manipuliert aussieht oder Ihnen die Zahlungsseite merkwürdig vorkommt, brechen Sie ab und melden Sie es. Das ist keine Paranoia, sondern genau der Weg, auf dem die Lücke geschlossen wird.
Auch Card Skimming fällt unter diese Ebene: das Kopieren von Zahlungsdaten auf ein gefälschtes Zahlungsmittel. Es ist seltener und schwerer umzusetzen als ein gefälschter Aufkleber, und es ist genau die Art von Betrug, für deren Erkennung die tieferen Ebenen ausgelegt sind.
Erfreulicherweise führen neuere Versionen von OCPP (Open Charge Point Protocol) dynamische Meldungen auf dem Display ein, über die letztlich ein QR-Code direkt auf dem Bildschirm angezeigt werden kann, sofern die Ladestation das unterstützt.
Es gibt auch eine unauffälligere Variante, und sie zeigt gut, wie Betrug an Ladestationen meistens tatsächlich funktioniert. Verliert eine Ladestation kurzzeitig die Verbindung zum Netzwerk, kann sie eine Karte nicht mehr in Echtzeit mit dem Live-Autorisierungssystem abgleichen. Damit berechtigte Fahrer in diesen Phasen nicht ohne Ladung dastehen, aktivieren viele Betreiber im OCPP-Protokoll eine Einstellung, mit der die Ladestation offline alle RFID-Karten akzeptiert (die Konfiguration „AllowOfflineTxForUnknownId“). Für die Zuverlässigkeit ist das eine vernünftige Entscheidung, doch es entsteht ein kurzes Zeitfenster, in dem die Ladestation einen Ladevorgang für eine Karte startet, die sie nicht prüfen kann, und wer eine geklonte Karte besitzt, kann genau dieses Zeitfenster ins Visier nehmen. Das Risiko steigt an Standorten mit schwacher oder unterbrochener Mobilfunkverbindung, wo solche Offline-Phasen häufiger vorkommen. Die Ladestation wurde nicht gehackt. Eine Komfortfunktion wurde gegen sich selbst eingesetzt, und genau dieses Muster steckt hinter erstaunlich viel Betrug auf dieser Ebene.
Ebene zwei: wenn das Laden beginnt
Sobald ein Ladevorgang beginnt, stellt das System eine einfache Frage: Ist das eine echte, autorisierte Anfrage oder nicht?
In einem vernetzten Ladenetzwerk schaltet ein unbekanntes oder verdächtiges Identifikationsmittel nicht einfach kostenlosen Strom frei. Bevor Strom fließt, nimmt das Netzwerk in der Regel eine Vorautorisierung vor, um zu bestätigen, dass das Zahlungsmittel gültig ist. Und wenn Sie netzwerkübergreifend mit der Karte eines anderen Anbieters laden, sind die zugrunde liegenden Protokolle darauf ausgelegt, zuerst zu prüfen und dann abzurechnen.
Das ist das Gegenteil des Rufs als „Wilder Westen“, den das öffentliche Laden manchmal hat. Das System setzt nichts voraus. Es prüft zuerst und lässt dann den Ladevorgang beginnen.
Eine Prüfung zu Beginn eines Ladevorgangs kann jedoch nur erkennen, was zu Beginn sichtbar ist. Mancher Betrug zeigt sich erst im Muster vieler Ladevorgänge über einen längeren Zeitraum. Das ist die Aufgabe der nächsten Ebene.
Ebene drei: der Teil, den Sie nie sehen
Diese Ebene leistet die eigentliche Arbeit, und sie ist bewusst unsichtbar.
Jeder Ladevorgang erzeugt Daten: wo er stattfand, wann, mit welchem Identifikationsmittel und mit wie viel Energie. Moderne Ladeplattformen durchsuchen diese Daten nach Mustern, die es nicht geben dürfte.
Das Lehrbuchbeispiel ist das „unmögliche Reisen“. Startet eine einzige Karte scheinbar um 13 Uhr einen Ladevorgang in Brüssel und eine Stunde später einen weiteren in Madrid, muss das bei einem Unternehmen, das sowohl auf dem belgischen als auch auf dem spanischen Markt tätig ist, unter 20.000 Ladevorgängen pro Tag niemand von Hand bemerken. Das System markiert den Fall, weil dasselbe Fahrzeug zu diesen Zeiten nicht an beiden Orten sein kann.
Auch andere Muster fallen auf: plötzliche Häufungen grenzüberschreitender Ladevorgänge, Ladevorgänge zu ungewöhnlichen Uhrzeiten weit außerhalb des üblichen Radius eines Fahrzeugs, mehr als 1.000 kWh in einem einzigen Ladevorgang oder ein einzelnes Identifikationsmittel, das sich wie viele verschiedene Fahrer verhält. Es ist dieselbe Art der Anomalieerkennung, mit der Banken Kartenbetrug erkennen, während Sie noch an der Kasse stehen.
Es wäre jedoch irreführend zu behaupten, das System erkenne alles sofort. Betrugserkennung ist kein Stolperdraht, sondern ein Wettlauf gegen die Zeit.
Offensichtlich unmögliches Verhalten lässt sich fast sofort markieren. Vorsichtiger Betrug ist schwieriger zu erkennen. Kleine Beträge, plausible Orte und auf mehrere Karten verteilte Aktivitäten können wochenlang unauffällig wirken, bevor das Muster deutlich wird. Die EV-Branche hat bereits Fälle erlebt, in denen geklonte Identifikationsmittel unbemerkt zu fünf- und sechsstelligen Verlusten führten, bevor die Ermittler die Zusammenhänge erkannten. Die Technologie zur Erkennung von Betrug war die ganze Zeit vorhanden. Was fehlte, war Geschwindigkeit.
So sieht die Lage tatsächlich aus. Die tieferen Ebenen machen Betrug nicht unmöglich. Sie machen ihn sichtbar und verkürzen die Zeit zwischen dem ersten betrügerischen Ladevorgang und dem Moment, in dem das Netzwerk ihn unterbindet.
Diese Zeitspanne wird kürzer. Plattformen in der gesamten Branche, auch die von AMPECO, überwachen das Nutzungsverhalten inzwischen kontinuierlich, um verdächtige Muster schneller und früher zu erkennen als zuvor. Wir sehen, dass Betreiber in der EU zunehmend unsere Regeln für ausgesetzte Abrechnungen nutzen, um Verluste zu vermeiden und zugleich das Vertrauen und die Zufriedenheit ihrer Kunden zu erhalten.
Ebene vier: wer tatsächlich zahlt und wie Streitfälle geklärt werden
Diese Ebene ist die beruhigendste, und Schlagzeilen erwähnen sie selten.
Kommt es an einer öffentlichen Ladestation zu Betrug, trägt in der Regel nicht der Fahrer den finanziellen Schaden. Er wird meist von Betreibern, Zahlungsdienstleistern und Banken getragen, ähnlich wie bei Kartenbetrug an einer Tankstelle.
Hinter jedem Ladevorgang steht ein System für Abwicklung und Streitfälle, das genau für solche Fälle aufgebaut ist.
Wenn eine Abbuchung falsch aussieht, zum Beispiel ein Roaming-Ladevorgang, der nicht stimmig ist, gibt es einen formalen Nachweis der Transaktion (Ladedatensätze, CDR) und ein Verfahren, um sie anzufechten. Abbuchungen werden nicht einfach akzeptiert, sobald sie erscheinen. Sie werden abgeglichen, geprüft und bei Bedarf korrigiert.
Dieser Apparat ist nicht glamourös, und genau darum geht es. Unauffällige, verfahrensbasierte Systeme sind es, die große Zahlungsnetzwerke überhaupt erst vertrauenswürdig machen.
Wenn „Betrug“ gar kein Betrug beim EV-Laden ist
Wer ehrlich über Risiken sprechen will, muss als Branche auch hier ehrlich sein: Ein großer Teil dessen, was als Betrug bezeichnet wird, ist in Wirklichkeit Missbrauch.
Der Unterschied ist wichtig. Betrug ist Diebstahl: Jemand nimmt sich Energie oder Geld, auf die er kein Recht hat. Missbrauch ist etwas anderes. Dabei wird das System auf eine Weise genutzt, die technisch erlaubt ist, aber eindeutig dem vorgesehenen Zweck widerspricht, etwa wenn eine Firmenladekarte am Wochenende für das Familienauto genutzt wird, eine private Ladestation für vergütetes Roaming geöffnet wird oder ein Tarif auf eine Weise angewendet wird, die die Regeln technisch zulassen, der gesunde Menschenverstand aber nicht.
Der meiste Missbrauch ist nicht kriminell, und wer ihn mit Skimming oder geklonten Identifikationsmitteln in einen Topf wirft, verzerrt nur das Bild. Für viele der oben genannten Beispiele gibt es zudem Lösungen, etwa eine Regel, nach der eine Firmenladekarte nur mit der MAC-Adresse eines bestimmten Fahrzeugs genutzt werden kann.
Diesen Unterschied klar zu benennen, heißt nicht, das Problem kleinzureden. So gewinnt die Branche Glaubwürdigkeit, wenn sie sagt, dass echter Betrug beherrschbar ist. Besser offen anzuerkennen, wo formale Regeln enden und Vertrauen beginnt, als so zu tun, als gäbe es diese Grenze nicht.
Betrug entsteht, wenn ein System wertvoll wird
Man kann zu Recht fragen, warum Betrug an Ladestationen überhaupt ein Thema ist, wo er vor ein paar Jahren kaum eine Rolle spielte.
Die ehrliche Antwort: Es ist ein Zeichen von Erfolg, nicht von Niedergang. Das öffentliche EV-Laden ist groß genug geworden, um ein lohnendes Ziel zu sein. Geklonte Zugangskarten kursieren inzwischen über halborganisierte Kanäle, und die Versuche werden gezielter. Diesen Weg ist jedes etablierte Zahlungssystem gegangen: Sobald genug Geld hindurchfließt, versuchen Menschen, es auszunutzen, und die Branche reagiert, indem sie jede Ebene absichert.
Die EV-Ladebranche ist gereift und steckt bereits mitten in dieser Reaktion. Damit kommen wir zum nächsten Schritt: das schwächste sichtbare Glied ganz zu beseitigen.
Wie das EV-Laden dem Zahlungsbetrug entwächst
Die dauerhafteste Lösung für die sichtbare, verwundbare Ebene besteht darin, sie zu entfernen.
Genau das verspricht Plug & Charge. Statt sich auf Karten oder QR-Codes zu verlassen, authentifizieren sich Fahrzeug und Ladestation direkt gegenseitig, über verschlüsselte Zugangsdaten, die in die Verbindung selbst eingebaut sind. Sie stecken ein, das Fahrzeug weist seine Identität nach, und der Ladevorgang beginnt. Keine Karte, die sich klonen lässt. Kein Aufkleber, der sich fälschen lässt. Die Angriffsfläche verschwindet weitgehend.
Plug & Charge wird bereits in ganz Europa eingeführt, und der weitere Ausbau ist einer der klarsten Wege, wie die Branche Zahlungsbetrug stetig an Bedeutung verlieren lassen kann.
Eines lohnt sich noch, und hier kann die Politik helfen. Betrug bleibt selten in einem einzigen Netzwerk. Er wandert zwischen Betreibern und Anbietern, und derzeit tauschen diese Akteure Warnsignale nicht immer schnell genug aus, um ein Muster früh zu stoppen. Ein gemeinsamer, datenschutzfreundlicher Weg, Betrugssignale branchenweit zu teilen, würde es dem System ermöglichen, den nächsten großen Fall in Tagen statt in Monaten zu erkennen. Das ist ein Koordinationsproblem, und Koordination ist etwas, das eine Branche lösen kann, wenn sie es will.
Für Fahrer ist die Botschaft einfach: Den Teil, den Sie sehen, können Sie selbst schützen, und der Rest ist darauf ausgelegt, Sie zu schützen. Für die Branche besteht die Aufgabe darin, die Lücke weiter zu verkleinern, und zwar gemeinsam. Dafür müssen offene Protokolle breiter eingesetzt werden. Außerdem müssen Unternehmen gemeinsam mit ihren Lieferanten Cybersicherheitsrichtlinien und -prozesse einführen.