



Tous les quelques mois, une nouvelle histoire de fraude à la recharge des véhicules électriques (VE) circule. Une carte clonée. Un faux autocollant QR. Un conducteur facturé pour une énergie qu’il n’a jamais consommée. Ce que ces histoires omettent presque toujours, c’est l’essentiel : ce qui se passe une fois la fraude commencée, et pourquoi elle se termine généralement de la même manière.
Car le système qui sous-tend la recharge publique des VE est conçu précisément pour détecter ce type de comportement.
La partie visible de la recharge, celle que vous touchez ou scannez, est le maillon le plus ancien et le plus faible d’une chaîne bien plus longue. Une fois le reste de la chaîne visible, payer à un chargeur public apparaît pour ce qu’il est vraiment : un système conçu pour détecter la fraude, pas pour l’encourager.
Ce qui vous inquiète, c’est la partie visible
Quand on imagine la fraude au paiement lors de la recharge des VE, on pense au chargeur, au lecteur de carte et au code QR collé sur le côté de l’appareil. Cette intuition se comprend.
Une carte sans contact ou un badge RFID repose sur une technologie antérieure de plusieurs décennies à la recharge des VE. Un code QR imprimé est exactement ce qu’il paraît être : un code QR imprimé. Aucun des deux n’a été conçu pour être inviolable. Ils ont été conçus pour être pratiques.
Mais ce qui protège votre argent n’est pas la partie que vous voyez.
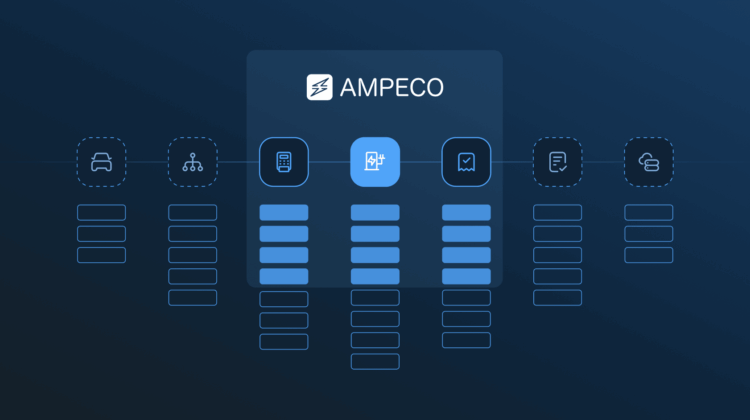
Cette protection repose sur quatre couches, et seule la première est visible. Dès que l’on suit le reste de la chaîne, l’image change complètement.
Couche 1 : le chargeur et l’autocollant
C’est la couche que les gros titres adorent, car c’est celle sur laquelle on peut agir physiquement.
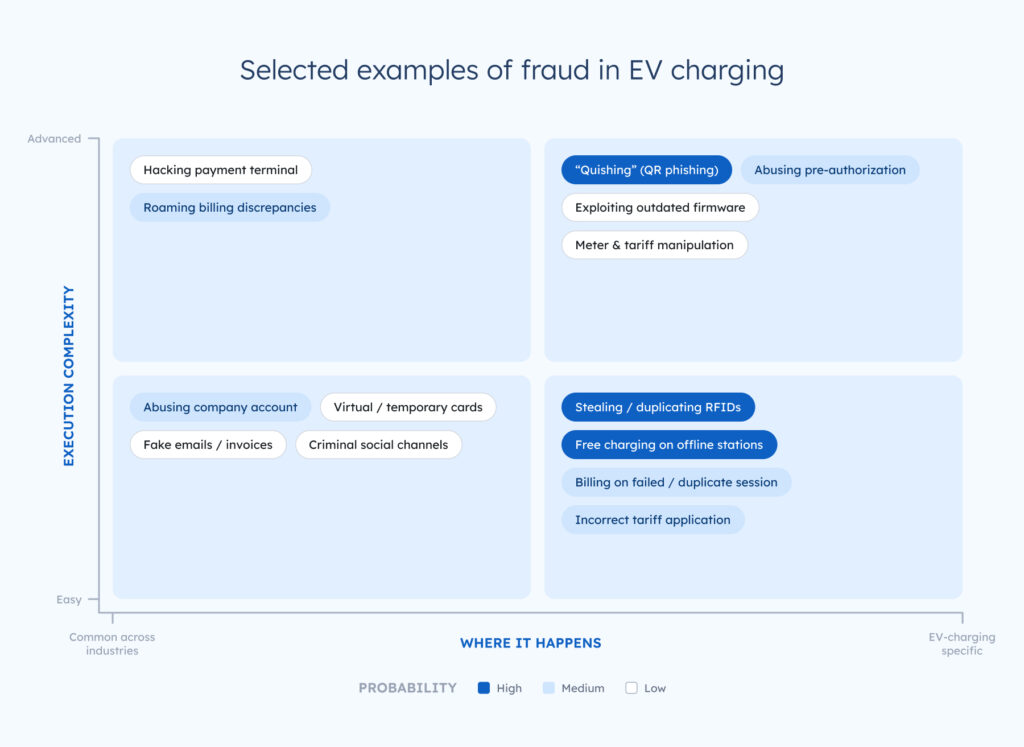
L’astuce la plus courante aujourd’hui est le faux code QR : un autocollant placé sur le véritable code de paiement de l’opérateur. Scannez-le, et vous arrivez sur une page de paiement convaincante mais frauduleuse. Les chercheurs en sécurité appellent cela le « quishing » (hameçonnage par code QR), et il est apparu sur des chargeurs dans plusieurs pays.
Mais le quishing n’est pas une intrusion dans le système. Le chargeur n’a pas été piraté. Votre carte n’a pas été clonée. C’est une escroquerie à l’ancienne sous un habillage moderne, et c’est aussi la couche la plus facile à défendre, car la parade consiste simplement à être attentif.
Ce que vous pouvez faire en 30 secondes :
- Vérifiez que le code QR fait partie intégrante du chargeur et qu’il ne s’agit pas d’un autocollant qui se décolle sur les bords ou qui recouvre une autre étiquette.
- Utilisez dans la mesure du possible l’application ou le site web officiel de l’opérateur, plutôt que de scanner un code que vous ne pouvez pas vérifier.
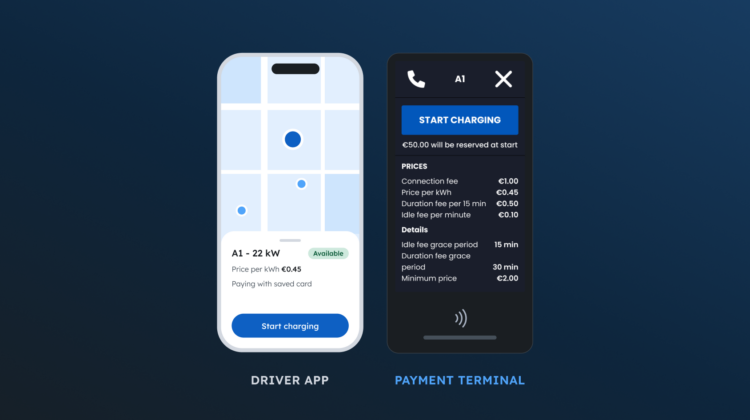
- Attendez-vous à une petite préautorisation au début de la recharge. C’est généralement le signe que le véritable système de paiement fonctionne.
- Si le chargeur semble avoir été manipulé, ou si la page de paiement vous paraît suspecte, arrêtez-vous et signalez-le. Ce n’est pas de la paranoïa : c’est exactement ainsi que la faille se referme.
Le skimming de cartes relève aussi de cette couche : il consiste à copier des données de paiement sur un support contrefait. Il est plus rare et plus difficile à mettre en œuvre qu’un faux autocollant, et c’est exactement le type de fraude que les couches plus profondes sont conçues pour détecter.
Heureusement, les versions récentes d’OCPP (Open Charge Point Protocol) introduisent des messages dynamiques sur les écrans, ce qui permet au final d’afficher un code QR directement à l’écran si le chargeur le permet.
Il existe aussi une variante plus discrète, qui illustre bien la façon dont la plupart des fraudes aux chargeurs fonctionnent réellement. Lorsqu’un chargeur perd brièvement sa connexion au réseau, il ne peut plus vérifier une carte en temps réel auprès du système d’autorisation. Pour ne pas laisser un conducteur légitime en plan pendant ces interruptions, de nombreux opérateurs activent un paramètre du protocole OCPP qui indique au chargeur d’accepter toutes les cartes RFID hors ligne (la configuration « AllowOfflineTxForUnknownId »). C’est un choix raisonnable pour la fiabilité, mais il ouvre une courte fenêtre pendant laquelle le chargeur démarre une session pour une carte qu’il ne peut pas vérifier, et une personne munie d’une carte clonée peut viser précisément cette fenêtre. L’exposition augmente sur les stations dont la connexion mobile est faible ou intermittente, où ces périodes hors ligne sont plus fréquentes. Le chargeur n’a pas été piraté. Une fonction de confort a été retournée contre elle-même, et c’est ce schéma qui se cache derrière une part étonnante de la fraude à cette couche.
Couche 2 : le début de la recharge
Dès qu’une session de recharge commence, le système pose une question simple : s’agit-il d’une demande réelle et autorisée, ou non ?
Dans un réseau de recharge connecté, un identifiant inconnu ou suspect ne débloque pas simplement de l’électricité gratuite. Avant que le courant ne circule, le réseau effectue généralement une préautorisation pour confirmer que le moyen de paiement est valide. Et lorsque vous rechargez sur d’autres réseaux avec la carte d’un autre fournisseur, les protocoles sous-jacents sont conçus pour vérifier d’abord et facturer ensuite.
C’est tout le contraire de la réputation de « Far West » que la recharge publique a parfois. Le système ne présume rien. Il vérifie d’abord, puis autorise le début de la session.
Mais une vérification au début d’une session ne peut détecter que ce qui est visible à ce moment-là. Certaines fraudes n’apparaissent que dans la répétition de nombreuses sessions au fil du temps. C’est le rôle de la couche suivante.
Couche 3 : ce que vous ne voyez jamais
C’est la couche qui fait le vrai travail, et elle est invisible par conception.
Chaque session de recharge génère des données : où elle a eu lieu, quand, avec quel identifiant et pour quelle quantité d’énergie. Les plateformes de recharge modernes analysent ces données à la recherche de schémas qui ne devraient pas exister.
L’exemple type est le « voyage impossible ». Si une même carte semble démarrer une session à Bruxelles à 13 h et une autre à Madrid une heure plus tard, personne n’a besoin de le repérer manuellement parmi 20 000 sessions par jour dans une entreprise présente à la fois sur les marchés belge et espagnol. Le système le signale, car la même voiture ne peut pas se trouver aux deux endroits à ces heures-là.
D’autres schémas ressortent également : des pics soudains de recharges transfrontalières, des sessions à des heures inhabituelles loin du rayon d’action normal d’un véhicule, plus de 1 000 kWh facturés pour une seule session, ou un même identifiant qui se comporte comme de nombreux conducteurs différents. C’est le même type de détection d’anomalies que les banques utilisent pour repérer une fraude à la carte pendant que vous êtes encore à la caisse.
Il serait toutefois trompeur d’affirmer que le système détecte tout instantanément. La détection de la fraude n’est pas un fil-piège : c’est une course contre la montre.
Un comportement manifestement impossible peut être signalé presque immédiatement. Une fraude prudente est plus difficile à repérer. De petits montants, des lieux plausibles et une activité répartie sur plusieurs cartes peuvent sembler ordinaires pendant des semaines avant que le schéma ne devienne évident. Le secteur des VE a déjà connu des cas où des identifiants clonés ont discrètement entraîné des pertes à cinq et six chiffres avant que les enquêteurs ne fassent le lien. La technologie pour détecter la fraude existait depuis le début. Ce qui manquait, c’était la rapidité.
Voilà la situation réelle. Les couches plus profondes ne rendent pas la fraude impossible. Elles la rendent visible, et elles réduisent le délai entre la première session frauduleuse et le moment où le réseau y met fin.
Ce délai se réduit. Les plateformes de tout le secteur, dont celle d’AMPECO, assurent désormais une surveillance comportementale continue, conçue pour détecter les schémas suspects plus vite et plus tôt qu’auparavant. Nous constatons que les opérateurs de l’UE utilisent de plus en plus nos règles de suspension de la facturation pour éviter les pertes tout en préservant la confiance et la satisfaction de leurs clients.
Couche 4 : qui paie vraiment, et comment les litiges sont réglés
C’est la couche la plus rassurante, et celle que les gros titres mentionnent rarement.
Lorsqu’une fraude se produit sur un chargeur public, la perte financière ne retombe généralement pas sur le conducteur. Elle est le plus souvent absorbée par les opérateurs, les prestataires de services de paiement et les banques, comme pour une fraude à la carte dans une station-service.
Derrière chaque session de recharge se trouve un système de règlement et de gestion des litiges conçu précisément pour ces cas.
Si un débit semble anormal, par exemple une session en itinérance qui ne correspond pas, il existe un enregistrement formel de la transaction (enregistrements détaillés de recharge, CDR) et une procédure pour le contester. Les débits ne sont pas simplement acceptés dès qu’ils apparaissent. Ils sont rapprochés, vérifiés et corrigés si nécessaire.
Ce mécanisme n’a rien de glamour, et c’est précisément là tout l’intérêt. Ce sont des systèmes discrets et procéduraux qui rendent les grands réseaux de paiement dignes de confiance.
Quand la « fraude » n’en est pas vraiment une
Pour parler honnêtement du risque, le secteur doit aussi reconnaître ceci : une grande partie de ce que l’on qualifie de fraude relève en réalité de l’usage abusif.
La distinction est importante. La fraude est un vol : quelqu’un prend de l’énergie ou de l’argent auxquels il n’a pas droit. L’usage abusif est différent. Il consiste à utiliser le système d’une manière techniquement autorisée mais clairement contraire à sa finalité, par exemple une carte de recharge d’entreprise utilisée le week-end pour la voiture familiale, un chargeur à domicile ouvert à l’itinérance rémunérée ou un tarif appliqué d’une manière que les règles permettent techniquement, mais que le bon sens réprouve.
La plupart des usages abusifs ne sont pas criminels, et les mettre dans le même sac que le skimming ou les identifiants clonés ne fait que brouiller le tableau. Il existe aussi des moyens de résoudre bon nombre des exemples ci-dessus, par exemple en définissant une règle qui n’autorise une carte de recharge d’entreprise qu’avec l’adresse MAC d’un véhicule précis.
Être clair sur cette distinction ne revient pas à minimiser le problème. C’est ainsi que le secteur gagne en crédibilité lorsqu’il affirme que la vraie fraude est maîtrisable. Mieux vaut reconnaître où s’arrêtent les règles formelles et où commence la confiance que de prétendre que cette limite n’existe pas.
La fraude apparaît quand un système prend de la valeur
On peut légitimement se demander pourquoi la fraude aux chargeurs est devenue un sujet, alors qu’il y a quelques années on en parlait à peine.
La réponse honnête est qu’il s’agit d’un signe de succès, pas de déclin. La recharge publique des VE a pris suffisamment d’ampleur pour devenir une cible intéressante. Des cartes d’accès clonées circulent désormais par des canaux semi-organisés et les tentatives sont de plus en plus délibérées. C’est le même chemin qu’a suivi chaque système de paiement grand public : dès que suffisamment d’argent y circule, certains tentent d’en abuser, et le secteur réagit en renforçant chaque couche.
Le secteur de la recharge des VE a mûri et il est déjà bien engagé dans cette réponse. Ce qui nous amène à l’étape suivante : supprimer purement et simplement le maillon visible le plus faible.
Recharge des VE : dépasser la fraude au paiement
La solution la plus durable pour la couche visible et vulnérable est de la supprimer.
C’est la promesse de Plug & Charge. Au lieu de s’appuyer sur des cartes ou des codes QR, le véhicule et le chargeur s’authentifient mutuellement et directement, grâce à des identifiants chiffrés intégrés à la connexion elle-même. Vous branchez, le véhicule prouve son identité, et la recharge démarre. Aucune carte à cloner. Aucun autocollant à falsifier. La surface d’attaque disparaît en grande partie.
Plug & Charge est déjà en cours de déploiement dans toute l’Europe, et son extension est l’un des moyens les plus clairs pour le secteur de rendre la fraude au paiement de moins en moins pertinente.
Il reste une chose à faire, et c’est là que les pouvoirs publics peuvent aider. La fraude reste rarement sur un seul réseau. Elle passe d’un opérateur et d’un fournisseur à l’autre, et aujourd’hui ces acteurs ne partagent pas toujours les signaux d’alerte assez vite pour stopper un schéma à temps. Un moyen commun et respectueux de la vie privée de partager les signaux de fraude dans tout le secteur permettrait au système de détecter le prochain cas d’envergure en quelques jours plutôt qu’en plusieurs mois. C’est un problème de coordination, et la coordination est un problème qu’un secteur peut choisir de résoudre.
Pour les conducteurs, le message est simple : la partie que vous voyez est celle que vous pouvez surveiller, et le reste est conçu pour vous protéger. Pour le secteur, la tâche consiste à continuer de réduire l’écart, et à le faire ensemble. Pour cela, nous devons développer l’usage des protocoles ouverts. Il faut aussi que les entreprises mettent en place des politiques et des processus de cybersécurité en partenariat avec leurs fournisseurs.